AI Agent có thể đọc tài liệu, tổng hợp thông tin, hỗ trợ trả lời khách hàng và tạo báo cáo. Khi được kết nối với kho dữ liệu hoặc công cụ làm việc, Agent còn có thể hỗ trợ thực hiện nhiều bước theo quy trình.
Đó cũng là lúc bảo mật trở thành điều kiện bắt buộc.
Rủi ro không chỉ đến từ mô hình AI. Rủi ro có thể đến từ tài liệu cũ, quyền truy cập quá rộng, kết nối thiếu kiểm soát hoặc một yêu cầu được viết không rõ ràng.
Vì vậy, câu hỏi đúng không phải là: “AI Agent có an toàn tuyệt đối không?”
Câu hỏi đúng là: “Doanh nghiệp đã thiết kế đủ lớp kiểm soát cho bài toán này chưa?”
Bài viết này tổng hợp 7 nguyên tắc cần có khi triển khai AI Agent và bảo mật dữ liệu doanh nghiệp.
Vì sao AI Agent cần được quản trị khác với chatbot thông thường?
Chatbot thường phản hồi một câu hỏi. AI Agent có thể làm nhiều hơn. Agent có thể truy cập tri thức, gọi công cụ, chuyển việc và tạo đầu ra theo quy trình.
Quyền càng lớn, yêu cầu kiểm soát càng cao.
Ví dụ, một Agent hỗ trợ tra cứu quy trình nội bộ chỉ cần đọc các tài liệu đã được phê duyệt. Trong khi đó, Agent hỗ trợ tạo phiếu đề nghị mua hàng có thể liên quan đến danh mục nhà cung cấp, biểu mẫu và dữ liệu vận hành.
Hai Agent này không nên có cùng quyền truy cập.
Theo hướng dẫn xây dựng Agent của OpenAI, guardrails cần được kết hợp với xác thực, phân quyền, kiểm soát truy cập và các biện pháp bảo mật phần mềm thông thường.
Nguyên tắc 1: Phân loại dữ liệu trước khi cho Agent sử dụng
Đừng bắt đầu bằng việc tải toàn bộ tài liệu doanh nghiệp vào Agent.
Trước hết, doanh nghiệp cần biết dữ liệu nào đang có và mức độ nhạy cảm của từng nhóm dữ liệu. Đây là nền tảng để quyết định Agent được phép dùng gì.
Bạn có thể chia dữ liệu thành bốn nhóm đơn giản:
| Nhóm dữ liệu | Ví dụ | Cách xử lý gợi ý |
|---|---|---|
| Công khai | Bài giới thiệu, tài liệu đã đăng website | Có thể dùng cho Agent công khai |
| Nội bộ | SOP, biểu mẫu, hướng dẫn vận hành | Chỉ dùng cho Agent nội bộ đã phân quyền |
| Nhạy cảm | Danh sách khách hàng, báo giá, hợp đồng | Giới hạn người dùng, nguồn và phạm vi xử lý |
| Hạn chế cao | Tài chính, lương thưởng, hồ sơ cá nhân, bí mật kinh doanh | Không đưa vào Agent nếu chưa có phương án kiểm soát phù hợp |
Phân loại dữ liệu giúp doanh nghiệp biết tài liệu nào cần bảo vệ ở mức nào. NIST cũng nhấn mạnh việc nhận diện và gắn nhãn dữ liệu nhạy cảm để giảm nguy cơ dữ liệu bị thất lạc hoặc quản lý sai. Tham khảo hướng dẫn phân loại dữ liệu của NIST
Nguyên tắc 2: Chỉ cấp quyền tối thiểu cần thiết
Một Agent không cần biết mọi thứ để làm tốt một việc.
Nếu Agent chỉ hỗ trợ tổng hợp báo cáo tuần, Agent không cần truy cập hồ sơ lương. Nếu Agent chỉ tra cứu quy trình onboarding, Agent không cần mở kho hợp đồng.
Đây là nguyên tắc đặc quyền tối thiểu. NIST định nghĩa nguyên tắc này là chỉ cấp mức quyền cần thiết để hoàn thành nhiệm vụ được giao. Xem định nghĩa least privilege của NIST
Khi thiết kế Agent, hãy trả lời bốn câu hỏi:
- Agent cần đọc những nguồn nào?
- Agent có cần ghi hoặc gửi dữ liệu đi không?
- Ai được phép dùng Agent?
- Trong trường hợp nào quyền cần bị giới hạn hoặc thu hồi?
Hãy ưu tiên Agent chỉ có quyền đọc. Chỉ mở quyền chỉnh sửa hoặc gửi thông tin khi thật sự cần thiết và có bước xác nhận.
Nguyên tắc 3: Thiết kế điểm phê duyệt của con người
AI có thể chuẩn bị thông tin. AI không nên tự chịu trách nhiệm thay doanh nghiệp.
Những hành động có tác động lớn cần có người duyệt trước khi thực hiện. Ví dụ:
- Gửi email hàng loạt cho khách hàng.
- Chốt báo giá hoặc chính sách ưu đãi.
- Xóa, sửa hoặc xuất dữ liệu quan trọng.
- Tạo lệnh thanh toán hoặc duyệt chi.
- Gửi tài liệu chứa thông tin nhạy cảm.
Hãy thiết kế Agent theo mô hình: chuẩn bị → đề xuất → con người duyệt → thực hiện.
Điểm phê duyệt cần thể hiện trong chính quy trình. Đừng chỉ nhắc chung chung rằng “hãy cẩn thận”.
Nguyên tắc 4: Dựng guardrails cho đầu vào, đầu ra và hành động
Guardrails là các lớp quy tắc giúp Agent không xử lý yêu cầu vượt phạm vi hoặc tạo ra đầu ra không phù hợp.
Một hệ thống tốt thường cần nhiều lớp bảo vệ:
- Kiểm soát đầu vào: Phát hiện yêu cầu không liên quan, dữ liệu nhạy cảm hoặc chỉ dẫn bất thường.
- Kiểm soát tri thức: Chỉ cho Agent dùng tài liệu đã phê duyệt.
- Kiểm soát đầu ra: Buộc Agent theo biểu mẫu, nêu rõ phần thiếu và không bịa thông tin.
- Kiểm soát hành động: Chặn hoặc yêu cầu duyệt trước khi Agent gọi công cụ có rủi ro cao.
Ví dụ, Agent tư vấn khách hàng có thể trả lời câu hỏi cơ bản. Nhưng khi khách yêu cầu giá đặc biệt, Agent phải chuyển nhân viên phụ trách.
Guardrails không phải “tấm khiên duy nhất”. Hướng dẫn của OpenAI đề xuất cách tiếp cận nhiều lớp, kết hợp kiểm tra theo quy tắc với các lớp bảo vệ khác. Tìm hiểu về guardrails cho AI Agent
Nguyên tắc 5: Kiểm soát kết nối, khóa truy cập và công cụ bên ngoài
Agent thường có giá trị hơn khi được kết nối với lịch, biểu mẫu, kho tài liệu, CRM hoặc các ứng dụng vận hành khác. Tuy nhiên, mỗi kết nối đều mở thêm một bề mặt rủi ro.
Trước khi kết nối một công cụ, hãy xác định:
- Agent cần làm hành động nào trong công cụ đó?
- Dữ liệu nào sẽ đi qua kết nối?
- Khóa truy cập được lưu và quản lý ở đâu?
- Có thể thu hồi quyền ngay khi cần không?
- Hành động nào cần người xác nhận trước?
Không đưa mật khẩu, mã OTP, khóa API hoặc thông tin đăng nhập vào prompt, tài liệu tri thức hay biểu mẫu dùng chung.
Với các thao tác có thể gây hậu quả lớn, như gửi email hàng loạt hoặc sửa dữ liệu, nên dùng cơ chế xác nhận riêng trước khi thực thi.
Nguyên tắc 6: Có nhật ký hoạt động và phương án xử lý sự cố
Khi Agent trả lời sai hoặc thao tác không đúng, doanh nghiệp cần biết điều gì đã xảy ra.
Nhật ký tối thiểu nên cho biết:
- Ai đã sử dụng Agent.
- Agent nhận yêu cầu gì.
- Agent đã dùng nguồn dữ liệu hoặc công cụ nào.
- Agent tạo đầu ra hoặc đề xuất gì.
- Ai đã phê duyệt hành động quan trọng.
- Sự cố được xử lý thế nào.
Không phải nhật ký nào cũng cần lưu toàn bộ nội dung nhạy cảm. Hãy thiết kế mức lưu vết phù hợp với rủi ro và quy định nội bộ.
Doanh nghiệp cũng nên có quy trình phản ứng khi phát hiện sự cố: dừng Agent hoặc thu hồi quyền, cô lập kết nối liên quan, thông báo người phụ trách, đánh giá phạm vi ảnh hưởng và cập nhật kiểm soát.
Nguyên tắc 7: Kiểm thử trước, giám sát sau và cập nhật liên tục
Không nên đưa Agent vào dùng rộng rãi ngay từ ngày đầu.
Hãy thử nghiệm ở một nhóm nhỏ. Kiểm thử cả tình huống bình thường và tình huống khó. Ví dụ:
- Yêu cầu thiếu dữ liệu.
- Dữ liệu đầu vào mâu thuẫn.
- Yêu cầu nằm ngoài phạm vi.
- Yêu cầu có dữ liệu nhạy cảm.
- Yêu cầu Agent thực hiện hành động vượt quyền.
- Tài liệu nguồn bị cũ hoặc không truy cập được.
Sau khi triển khai, hãy theo dõi lỗi lặp lại. Cập nhật SOP, tài liệu, quyền truy cập và guardrails khi có thay đổi.
Agent không phải một sản phẩm “cài xong là xong”. Agent là một phần của quy trình vận hành. Nó cần được quản trị như một quy trình sống.

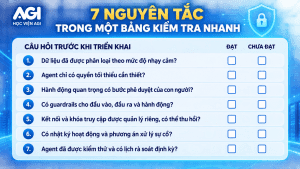
Nếu còn một mục “chưa đạt”, hãy xử lý trước khi mở rộng phạm vi sử dụng.
Những sai lầm doanh nghiệp thường gặp
Tải toàn bộ tài liệu lên Agent cho “đủ thông tin”
Nhiều tài liệu không đồng nghĩa với kết quả tốt hơn. Tài liệu thừa có thể làm Agent khó dùng đúng nguồn. Nó cũng tạo thêm rủi ro lộ thông tin.
Giao Agent quyền hành động quá sớm
Hãy bắt đầu bằng quyền đọc và tạo bản nháp. Chỉ mở rộng quyền sau khi quy trình, kiểm thử và điểm duyệt đã rõ.
Không xác định người sở hữu dữ liệu
Mỗi bộ tài liệu quan trọng nên có người chịu trách nhiệm cập nhật. Nếu không, Agent có thể dùng thông tin đã hết hiệu lực.
Nghĩ rằng chỉ cần một prompt là đủ an toàn
Prompt quan trọng nhưng không thay thế được phân quyền, xác thực, quản lý kết nối, nhật ký và kiểm thử.
Học cách triển khai AI Agent an toàn tại Học viện AGI
Tại Học viện AGI, AI Agent không được nhìn như một công cụ để giao hết việc cho máy.
Học viên được hướng dẫn chọn bài toán phù hợp, thiết kế vai trò, chuẩn bị tri thức, đặt giới hạn quyền và kiểm thử trước khi đưa Agent vào công việc.
Chương trình Tạo AI Agent trong 120 phút tập trung vào:
- Xác định công việc lặp lại có thể hỗ trợ bằng Agent.
- Chuyển quy trình thành hướng dẫn làm việc rõ ràng.
- Thiết lập dữ liệu, đầu ra và điểm phê duyệt.
- Kiểm thử tình huống thực tế.
- Nhận diện rủi ro bảo mật cơ bản trước khi triển khai.
Nếu bạn đang tìm nơi học AI ở Vinh theo hướng thực chiến cho doanh nghiệp, hãy bắt đầu với một Agent nhỏ, có phạm vi rõ và có người kiểm soát.
Câu hỏi thường gặp
Có nên đưa dữ liệu khách hàng vào AI Agent không?
Chỉ nên làm khi doanh nghiệp đã xác định mục đích, quyền sử dụng, phạm vi dữ liệu, biện pháp kiểm soát và trách nhiệm quản trị phù hợp. Nếu chưa rõ, hãy dùng dữ liệu mẫu hoặc đã được giảm nhận diện để thử nghiệm.
AI Agent có thể tự gửi email hoặc chỉnh sửa dữ liệu không?
Có thể về mặt kỹ thuật nếu được cấp quyền. Tuy nhiên, các hành động có ảnh hưởng lớn nên có bước xác nhận của con người và giới hạn quyền rõ ràng.
Có cần đội ngũ kỹ thuật mới triển khai AI Agent an toàn không?
Không phải mọi Agent đều cần hệ thống phức tạp. Nhưng khi Agent dùng dữ liệu nhạy cảm hoặc kết nối hệ thống quan trọng, doanh nghiệp nên có người phụ trách công nghệ và bảo mật cùng tham gia.
Bao lâu cần rà soát quyền truy cập của Agent?
Nên rà soát khi quy trình, dữ liệu, nhân sự hoặc công cụ thay đổi. Ngoài ra, doanh nghiệp nên có lịch rà soát định kỳ phù hợp với mức độ rủi ro của Agent.
Học viện AGI
Địa chỉ: Tòa nhà VCCI, số 1 Lê Nin, TP Vinh, Nghệ An
Điện thoại: 0946 552 145 / 0967 609 889
Email: hocvienagi@gmail.com
Website: hocvienagi.com
Tạo AI Agent hôm nay – Nhân hiệu suất cho ngày mai.
 Chứng nhận sản phẩm Ocop
 Nguồn gốc rõ ràng